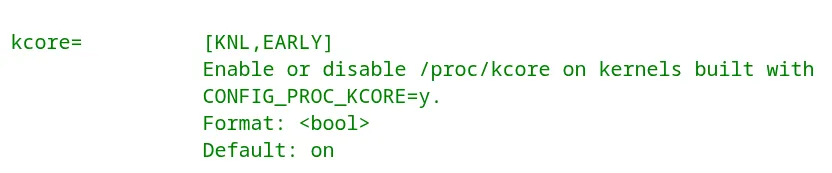
Un nuevo parche se encuentra en cola antes de la ventana de fusión para Linux 7.5 que habilita la opción de bloquear el acceso a /proc/kcore durante el arranque. Esta medida busca mejorar la seguridad del sistema al restringir la información sensible expuesta a través de este archivo virtual.
El directorio /proc contiene información sobre el estado del sistema, y kcore representa un mapa virtual de la memoria del kernel. Permitir el acceso no controlado puede facilitar ataques que intentan leer datos sensibles o inyectar código en la memoria del núcleo.
A pesar de esta mejora, la función permanecerá habilitada por defecto para las compilaciones del kernel con la opción típica CONFIG_PROC_KCORE. Esto asegura que el sistema operativo funcione correctamente sin requerir cambios inmediatos en la configuración estándar.
Los administradores de sistemas tendrán la capacidad de activar esta restricción si lo desean, añadiendo una capa extra de protección contra vulnerabilidades relacionadas con la memoria del kernel. Es un paso más hacia el hardening de los sistemas Linux modernos.
Fuente: Phoronix