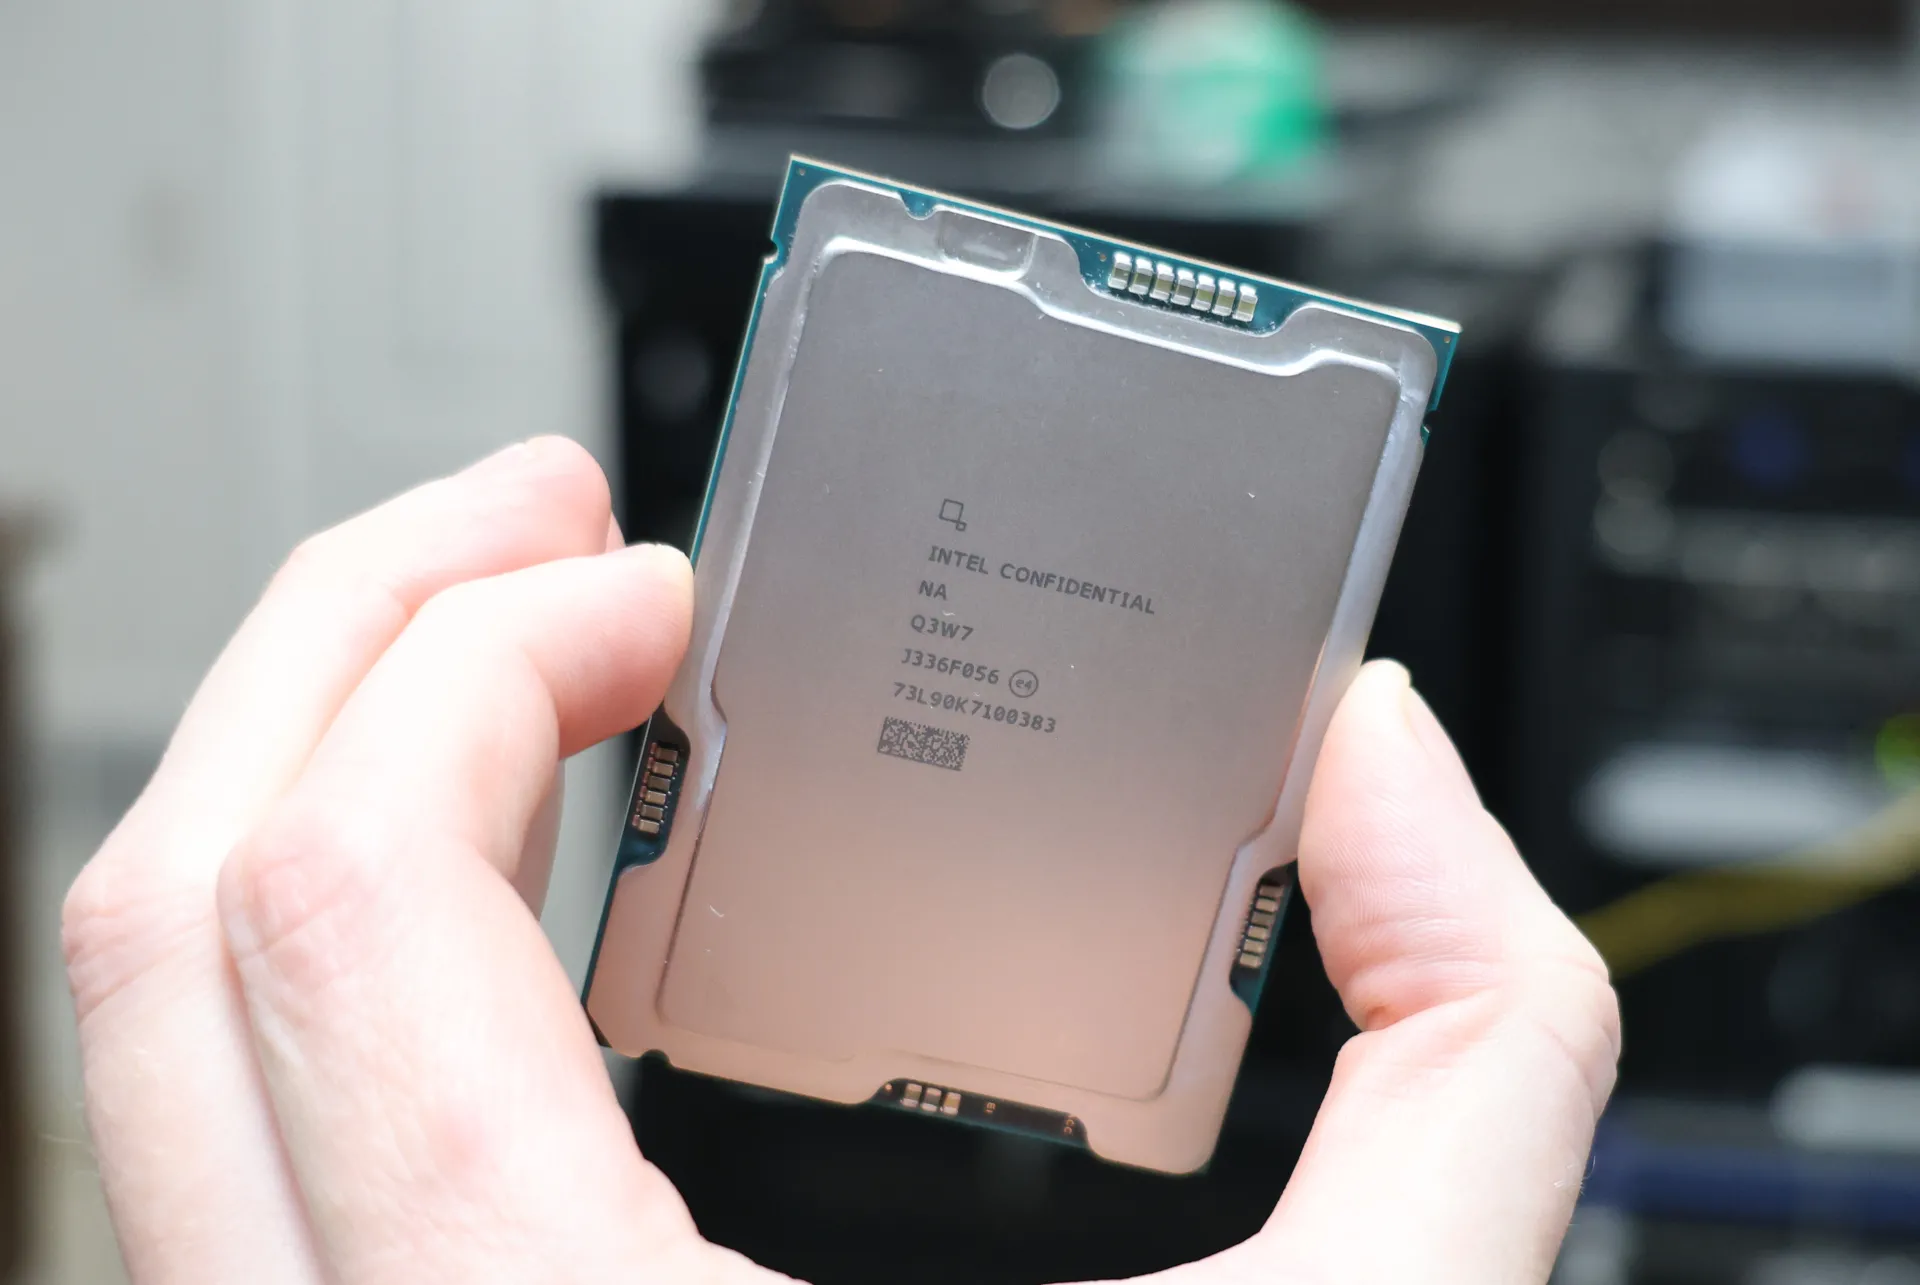
Las Extensiones de Dominio de Confianza de Intel, conocidas como TDX, están diseñadas para la computación confidencial en entornos de máquinas virtuales. Durante el despliegue inicial de esta tecnología, se asumió que era obligatorio realizar un proceso de lavado de caché cada vez que la memoria transicionaba entre los identificadores de claves utilizados por el cifrado total de memoria.
Sin embargo, nuevos análisis han revelado que este procedimiento no era estrictamente necesario para la funcionalidad del sistema. La operación resultaba en una sobrecarga innecesaria que impactaba negativamente en el rendimiento sin aportar beneficios de seguridad adicionales.
En respuesta a este hallazgo, el núcleo del kernel de Linux está trabajando activamente en reducir esta limpieza excesiva de caché. El objetivo es optimizar la gestión de memoria al transicionar entre las claves de cifrado AES únicas asignadas por MKTME.
Esta mejora técnica beneficia directamente a los administradores de sistemas y equipos DevOps que implementan soluciones de computación confidencial. Al eliminar una operación redundante, se espera observar un incremento en la eficiencia operativa de las cargas de trabajo que dependen de estas extensiones de hardware.
El desarrollo subraya la importancia de mantener el software libre actualizado con los últimos parches del kernel para aprovechar al máximo las capacidades de seguridad del hardware moderno.
Fuente: Phoronix