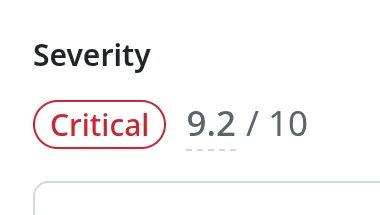
La comunidad de software libre ha recibido actualizaciones críticas para PHP destinadas a corregir dos vulnerabilidades graves. Estas fallos de seguridad pueden permitir la ejecución remota de código sin necesidad de autenticación, lo que representa un riesgo significativo para los servidores web expuestos a internet.
Las versiones afectadas incluyen PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Los desarrolladores han liberado estos parches de seguridad para mitigar la posibilidad de que actores maliciosos aprovechen estas brechas para tomar control de los sistemas comprometidos.
Se recomienda encarecidamente a los administradores de servidores actualizar las instalaciones de PHP inmediatamente. Mantener el software al día es una práctica fundamental en la gestión de infraestructura Linux para prevenir ataques y asegurar la integridad de las aplicaciones web desplegadas.
Estas actualizaciones son parte del ciclo continuo de mantenimiento del proyecto PHP, asegurando que las distribuciones basadas en LAMP o LEMP sigan operando con los estándares de seguridad más actuales.
Fuente: Phoronix