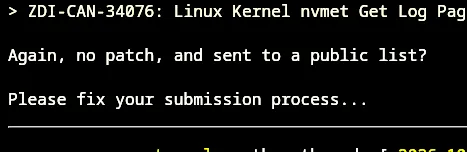
Varios reportes sobre nuevas vulnerabilidades del kernel Linux fueron publicados en la lista de correo pública por error durante la noche. Este incidente ocurrió cuando la información sensible se envió al mailing list público en lugar del canal privado destinado a seguridad.
Aunque estas vulnerabilidades aún no han sido parcheadas en el código principal, existen parches que están siendo probados o están en cola para las ramas "-next". Los puntajes CVSS asociados alcanzan hasta 9.0, lo que indica un riesgo de seguridad significativo.
La exposición accidental de estos detalles técnicos a la comunidad pública genera preocupación sobre la ventana de tiempo durante la cual los atacantes podrían analizar las debilidades antes de que se implementen las correcciones.
El equipo del kernel Linux trabaja en asegurar que estas vulnerabilidades sean resueltas rápidamente, manteniendo el proceso de seguridad estándar para evitar filtraciones futuras de esta naturaleza.
Fuente: Phoronix