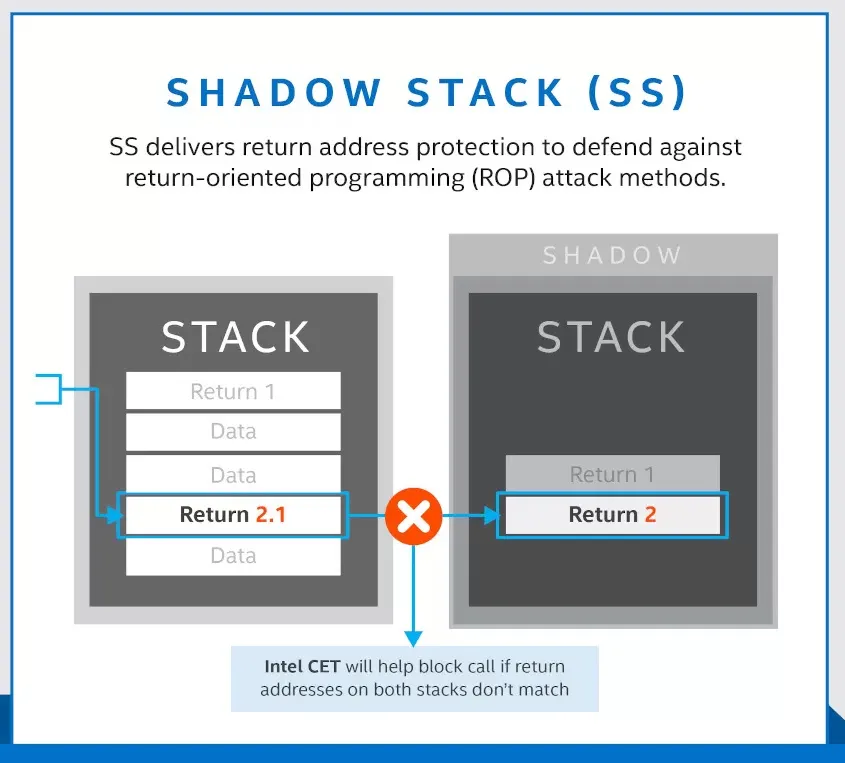
Durante varios años, el espacio de usuario de Linux ha contado con soporte para pilas de sombra o shadow stacks. Esta tecnología permite una ejecución controlada del flujo en hardware para defenderse de ataques de retorno orientado a programas (ROP).
Procesadores recientes como los Intel Tigerlake y posteriores, o los AMD Zen 3 y más nuevos, ya poseen la capacidad de hardware necesaria para estas pilas de sombra. Esto ha sido efectivo para ayudar al software de usuario a resistir ciertos vectores de ataque.
Ahora se avanza en integrar este soporte directamente en el espacio del kernel de Linux. Esto representa un paso importante hacia una protección integral a nivel del sistema operativo y no solo en las aplicaciones.
La implementación busca fortalecer la seguridad contra ataques avanzados, aprovechando las capacidades modernas de los procesadores x86 para blindar mejor el núcleo del sistema frente a vulnerabilidades de control de flujo.
Fuente: Phoronix